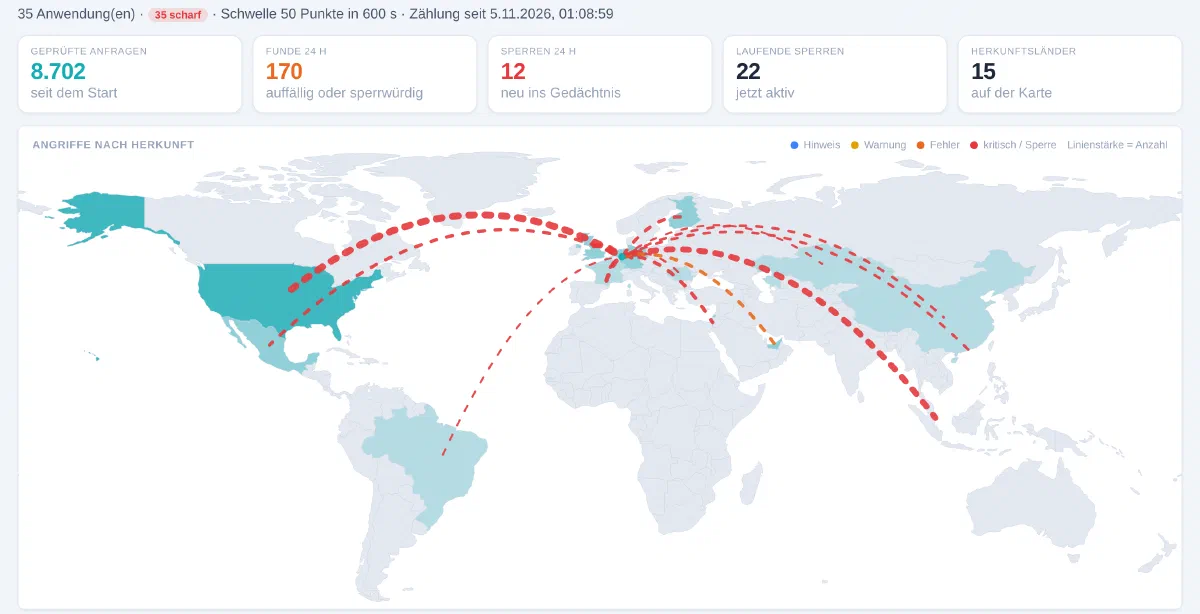
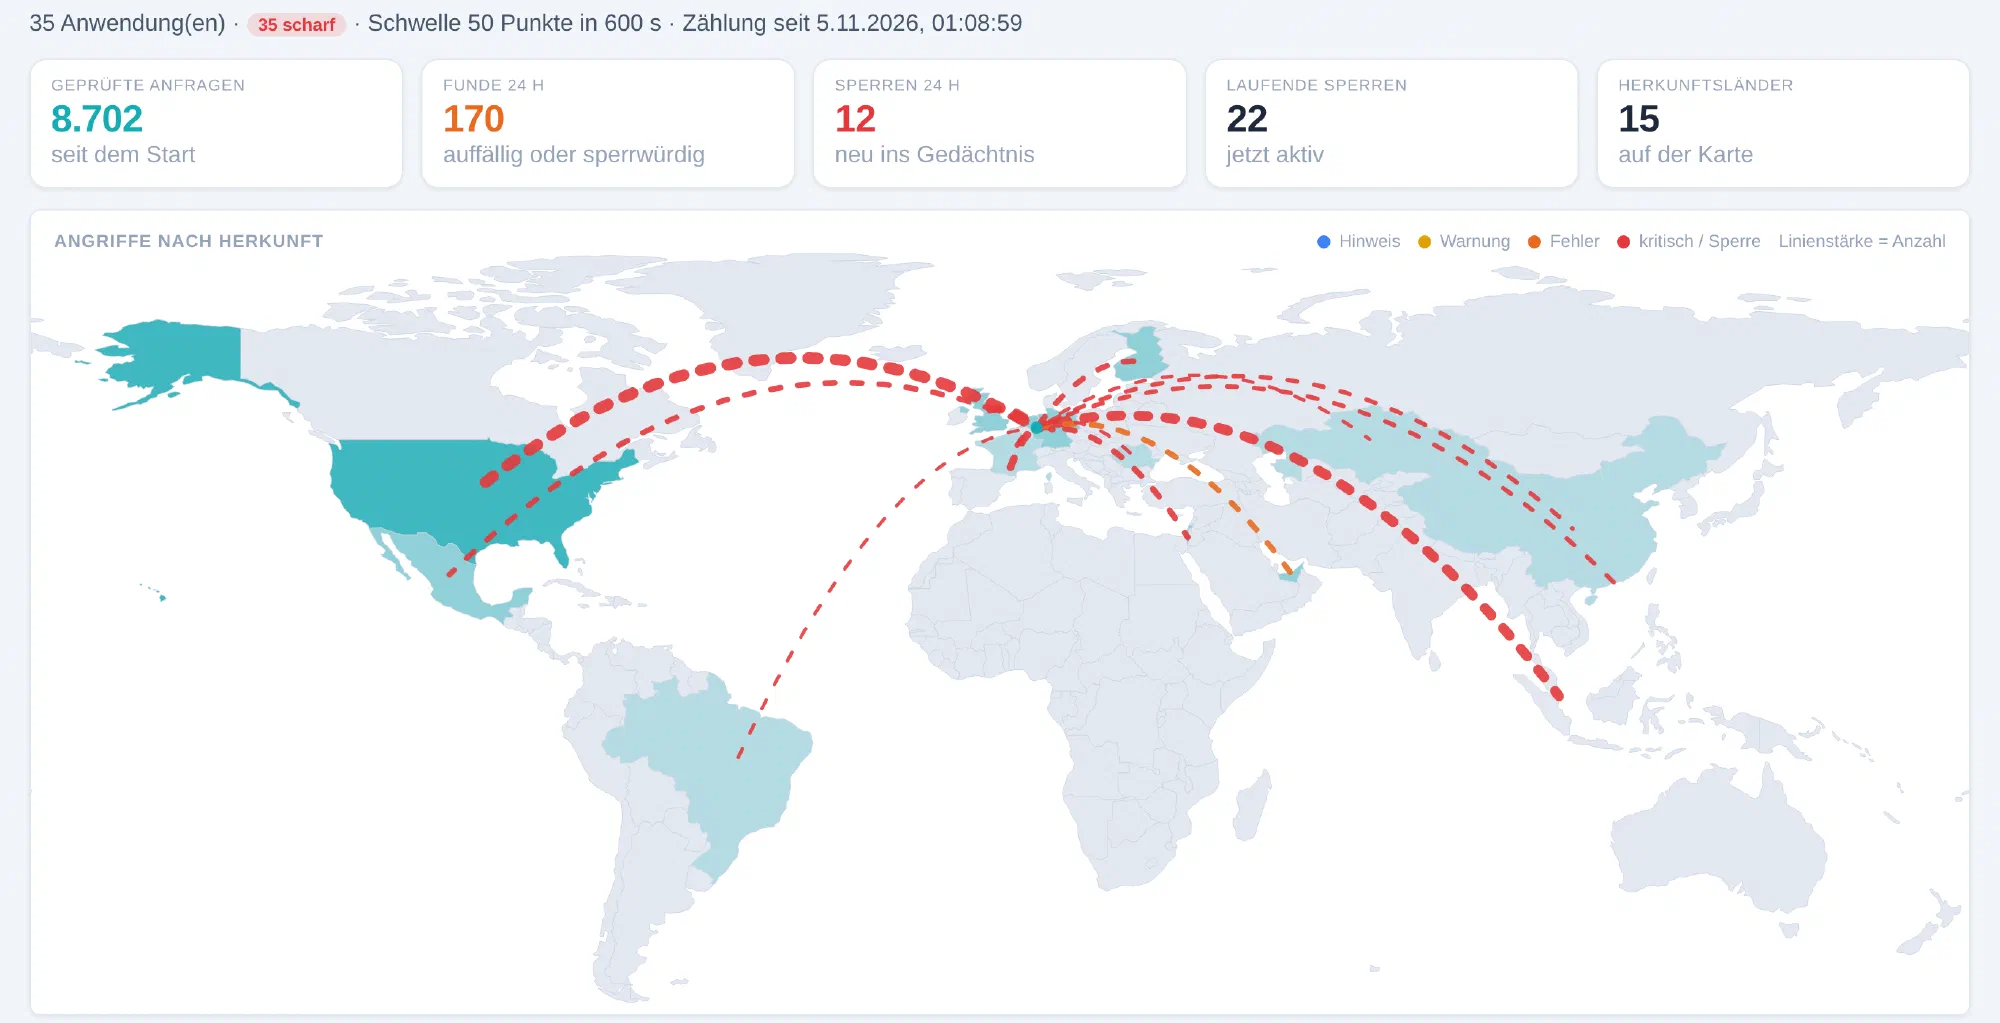
Jede öffentliche Webseite wird täglich abgeklopft: nach alten Sicherungen, bekannten Lücken, Anmeldeseiten. Das Webschild steht davor, erkennt solche Anfragen und weist sie ab, bevor sie die eigentliche Anwendung erreichen. Auch leibling.de steht dahinter.
Der Kern ist Open Source: die WAF-Engine Coraza mit dem OWASP Core Rule Set – dem Regelwerk, das auch in vielen kommerziellen Web Application Firewalls steckt. Dazu kommen die offiziellen Ausnahme-Plugins des Core Rule Sets für WordPress, Nextcloud, phpMyAdmin und SOGo, damit die Anwendungen dahinter nicht an Fehlalarmen scheitern.
Darum herum ist alles eingebunden, was wir ohnehin haben: die Sperrlisten aus unserem MISP, eine Länderzuordnung (DB-IP Lite) und ein Abgleich, welche bekannte Lücke ein Angreifer vermutlich sucht – eingeordnet mit den BSI-Warnmeldungen und den Listen aktiv ausgenutzter Schwachstellen aus dem Cockpit. Wer angreift, sammelt Punkte und wird gesperrt; wer eine bekannte Lücke direkt anspricht, sofort.
Jede Sperre landet als Meldung in Wazuh, unserem SIEM. Freigaben, Sperren und das Änderungsprotokoll laufen über das Cockpit – das Webschild ist kein Kasten für sich, sondern komplett integriert.
Bevor es ernst wurde, haben wir es selbst angegriffen: im eigenen Netz mit den Open-Source-Werkzeugen GoTestWAF (Wallarm) und Nuclei (ProjectDiscovery) – mehrere tausend Angriffsmuster und Prüfvorlagen. Die Ergebnisse gingen als Audit mit Bericht ins Audit-Modul des Cockpits; die Befunde fließen seitdem in die Nachbesserung.