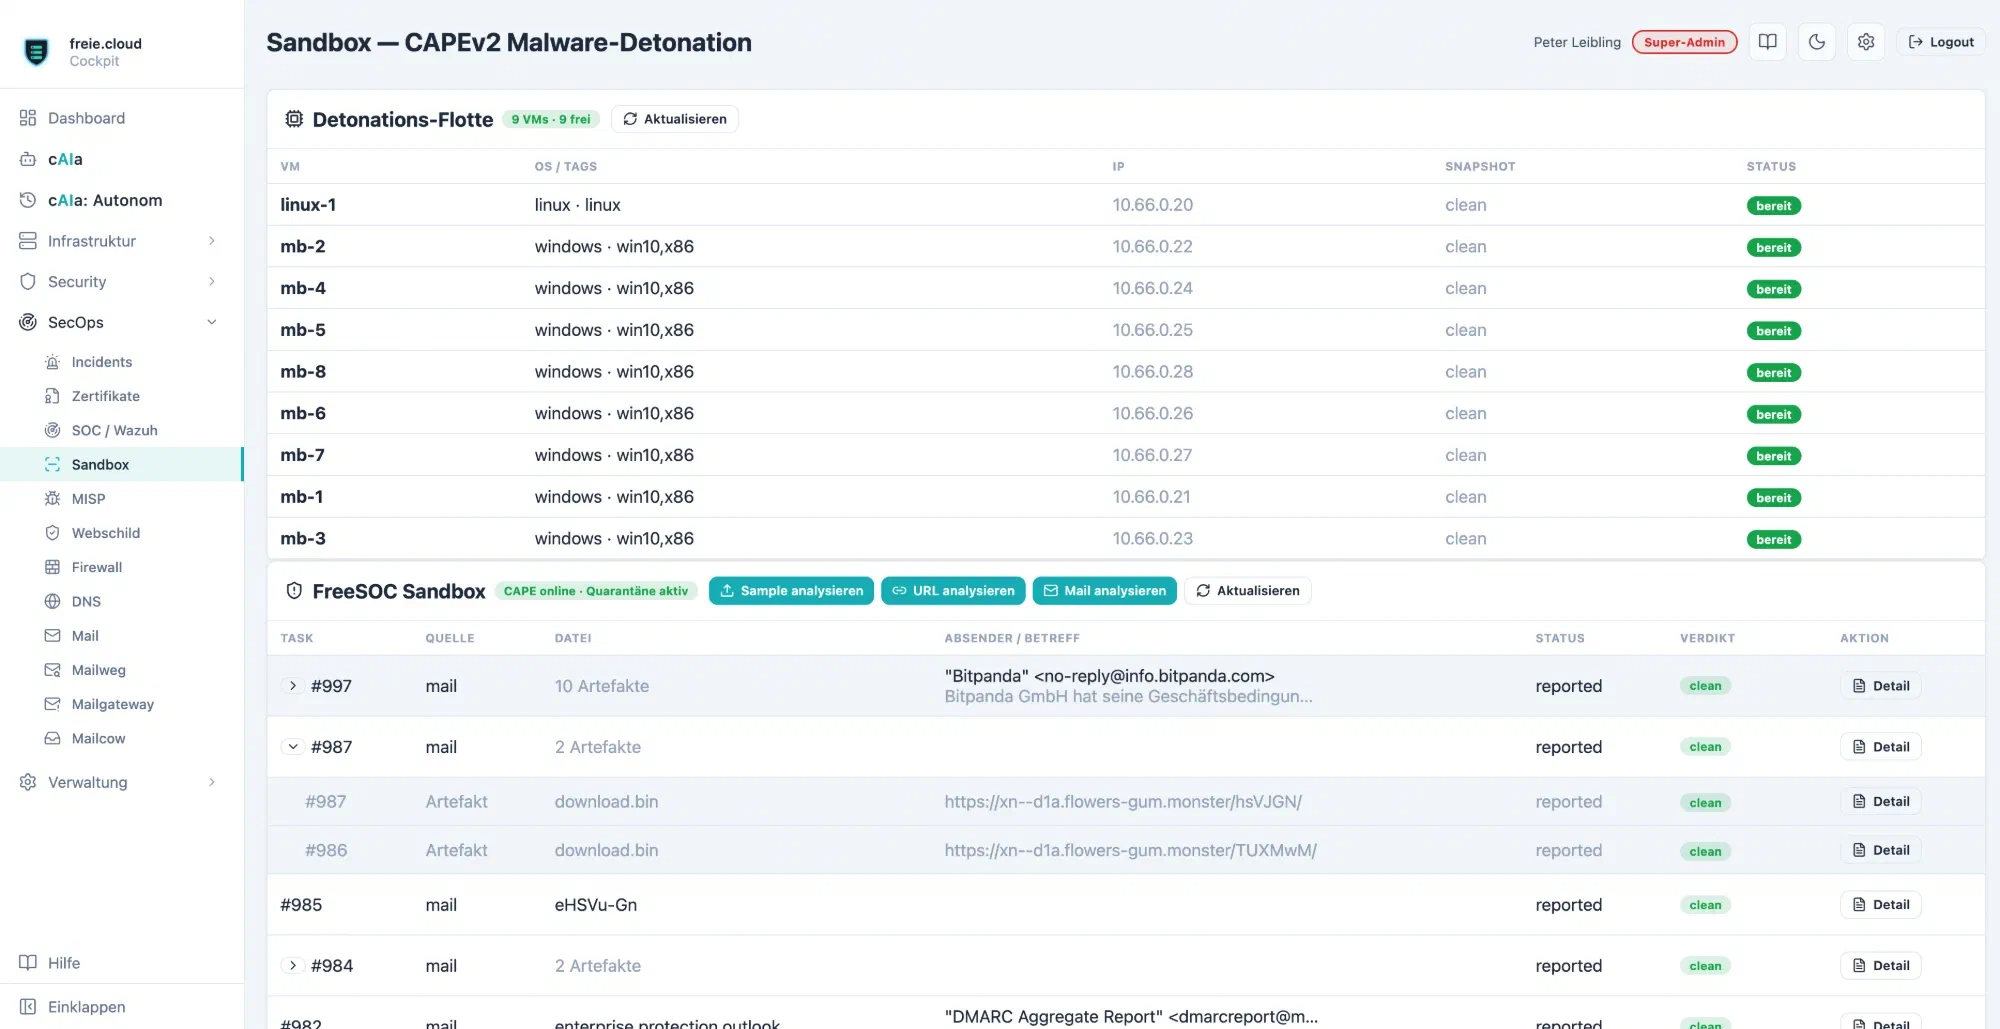
Am Anfang stand eine Frage, die sich jeder Admin irgendwann stellt: Was macht dieser Anhang eigentlich, wenn man ihn öffnet? Die FreeSOC Sandbox beantwortet sie, ohne dass die Datei je einen echten Rechner berührt. Sie startet das verdächtige Objekt in einer abgeschotteten virtuellen Umgebung, beobachtet Prozesse, Netzverkehr und Dateizugriffe und fasst das Ergebnis als Bericht zusammen.
Eine Sandbox wollte ich schon in meinem alten, auf Open Source aufgebauten Sicherheitsstack haben. Das Problem: Freie Sandboxen gibt es nur wenige. Das klassische Cuckoo Sandbox wird nicht mehr weiterentwickelt und stammt noch aus der Zeit von Ubuntu 16.04 und Python 2 – und auch sein Nachfolger, das freie Analyse-Framework CAPEv2, ist mit seinem Installer fest auf Ubuntu zugeschnitten. Ein so altes oder fremdes System wollte ich nicht in meiner Flotte haben. Also wurde CAPEv2 auf Debian 13 „Trixie“ übertragen, passend zu allen anderen Servern.
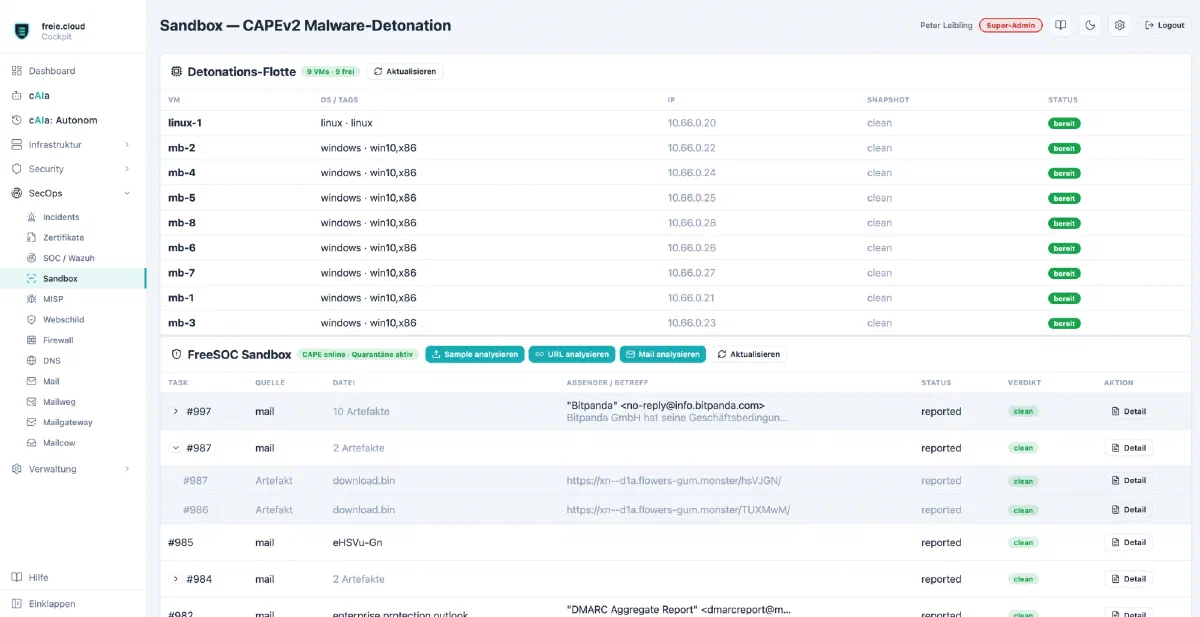
Der Sandbox-Server arbeitet als KVM-Host mit acht Windows-Gästen und einem Linux-Gast. Damit Schadsoftware nicht merkt, dass sie beobachtet wird, geben sich die Gäste als gewöhnliche Bürorechner aus. Proben lassen sich kontrolliert über die eigene Weboberfläche oder direkt aus dem Cockpit heraus zünden – Links ebenso wie Mail-Anhänge –, und das Ergebnis kommt als Bericht zurück.
Alles läuft im eigenen Rechenzentrum – keine Probe verlässt das Haus. Erkannte Angriffsmerkmale fließen inzwischen automatisch in eine Sperrliste, die den Mailverkehr schützt.
Es war mein erstes größeres Projekt mit KI-Unterstützung – und der Moment, in dem klar wurde, wie viel schneller man mit einem guten Assistenten ein eigenes Sicherheitswerkzeug aufbaut.