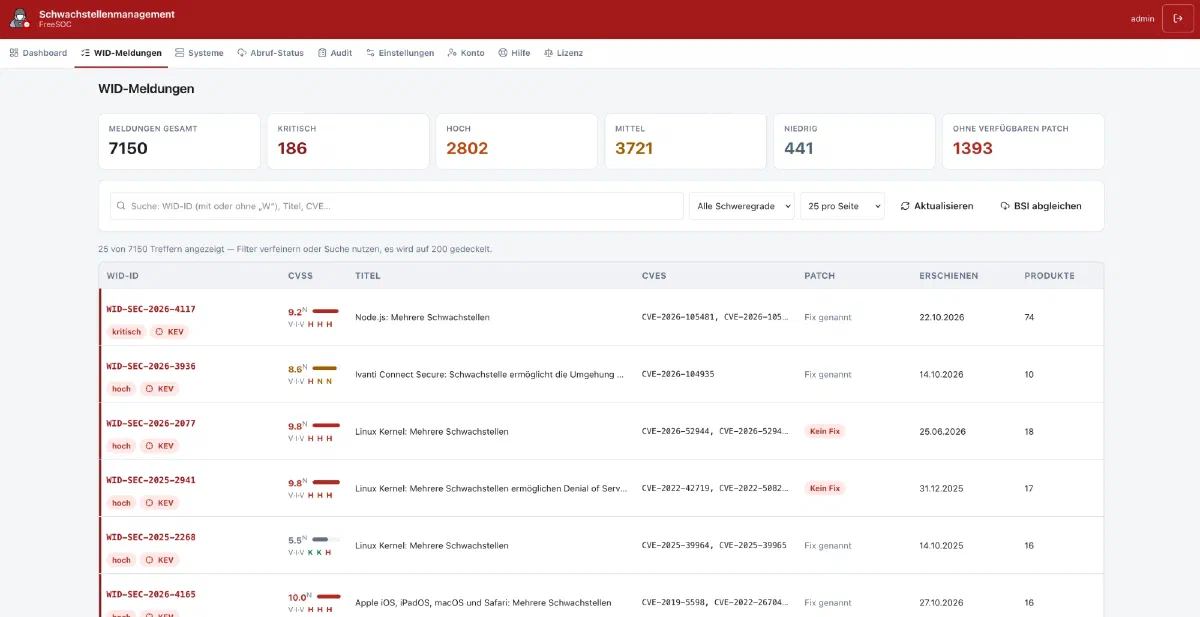
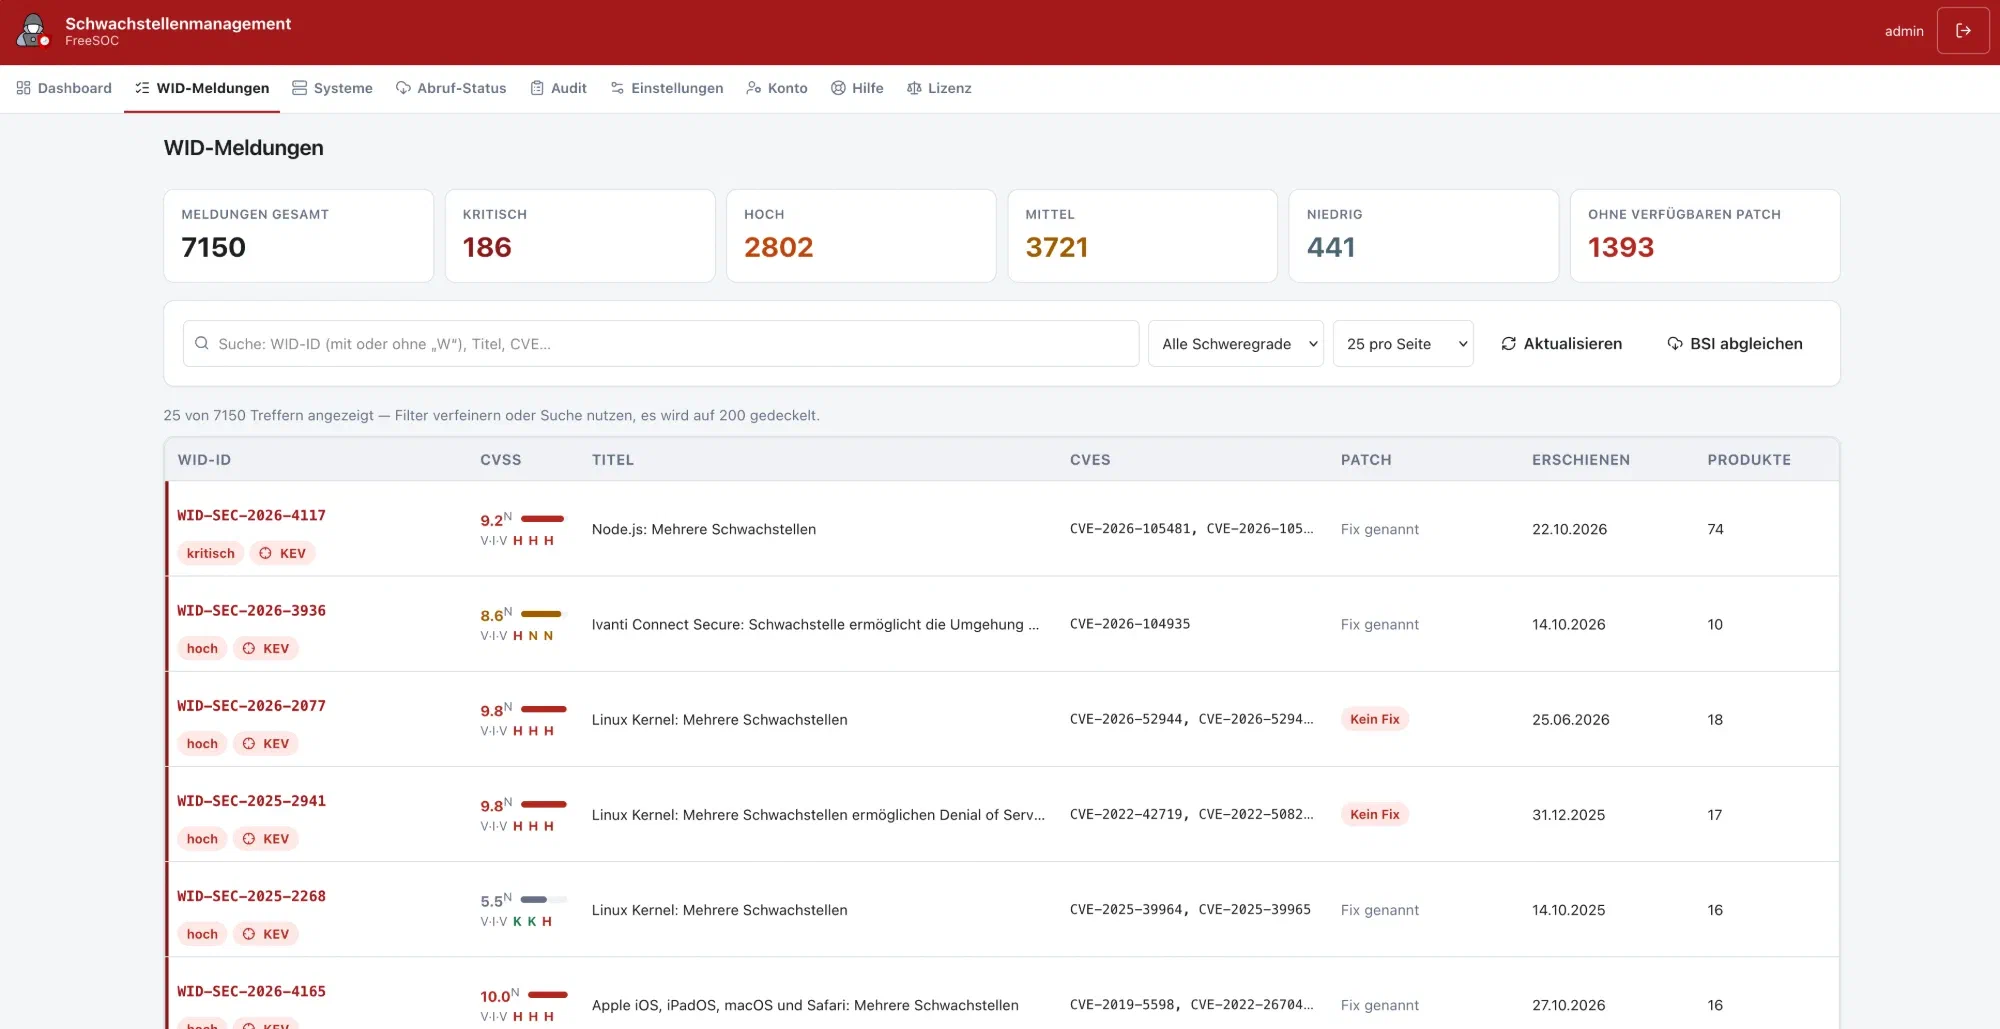
Jeden Tag erscheinen neue Sicherheitswarnungen. Die meisten betreffen einen nicht – aber welche doch? Lagebild gleicht die Warnmeldungen des BSI mit dem tatsächlichen Software-Bestand ab und zeigt nur das, was wirklich zählt.
Gebaut ist das komplett mit einem freien Open-Source-Stack. Den Bestand liefert Trivy: es erstellt die Softwarestückliste (SBOM) jedes Systems und scannt sie. OSV kennt die Backports der Distributionen – ohne diesen Abgleich wäre jede zurückportierte Sicherheitskorrektur ein Fehlalarm. Angereichert wird jede Schwachstelle über NVD und OpenCVE mit CVSS-Wert und Angriffsvektor, mit dem Kennzeichen, ob sie bereits aktiv ausgenutzt wird (KEV), und mit der Wahrscheinlichkeit einer Ausnutzung (EPSS). Die Warnmeldungen selbst kommen vom BSI als kostenloser, maschinenlesbarer CSAF-Abzug.
Der Weg dahin war lehrreich: Versionsnummern zu vergleichen klingt einfach, ist es aber nicht. Zwei unabhängige Systeme kamen zunächst auf sehr unterschiedliche Zahlen – erst ein gemeinsamer, vorher festgelegter Schiedsrichter klärte, wo welche Seite falsch lag.
Die Kernfunktion lebt inzwischen im Cockpit weiter; Lagebild selbst ruht.