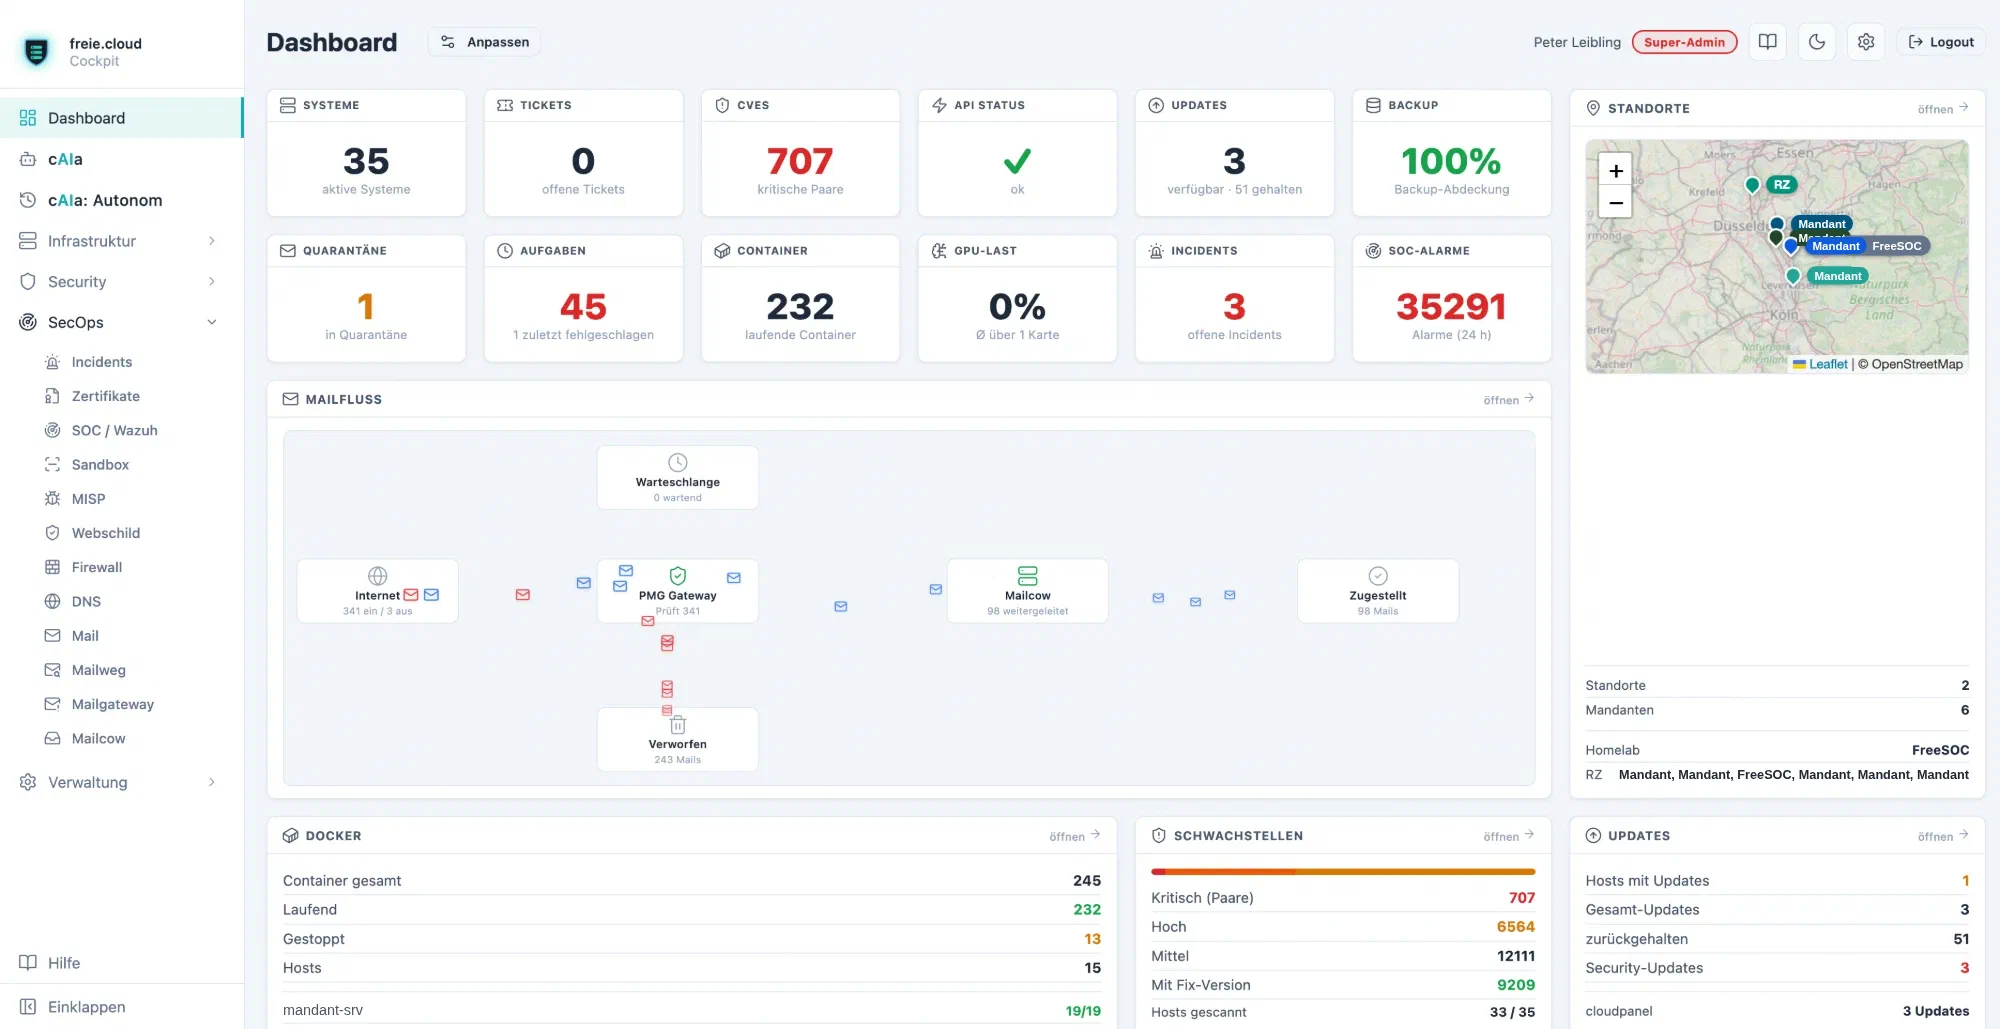
captAIn ist das Cockpit, neu gedacht: von Grund auf in Go und React gebaut, schnell, mandantenfähig und mit einer KI, die nicht angeflanscht, sondern eingebaut ist. Das „AI“ im Namen ist Programm.
Es ist eine umfassende Lösung für Security Operations: Statt zwischen einem Dutzend Werkzeugen zu springen, laufen Betrieb, Schwachstellen, SIEM, Mail und Verwaltung in einer Oberfläche zusammen – auf dem Rechner wie auf dem Handy.
Die Grundlage ist durchgehend Open Source: Wazuh als SIEM, Trivy, OSV, Greenbone und OpenCVE für die Schwachstellen, MISP für Bedrohungsdaten, AdGuard Home als DNS-Filter, Coraza mit dem OWASP Core Rule Set im Webschild, dazu Proxmox, Mailcow und authentik. Das Cockpit verbindet diese Werkzeuge, statt sie zu ersetzen – keine Lizenzkosten, keine Abhängigkeit von einem Hersteller, und die Daten bleiben im eigenen Haus.
Über 1.800 Änderungen in gut vier Monaten, fast alle gemeinsam mit KI-Sitzungen entstanden.
Was das Cockpit alles kann
Überblick
- Dashboard
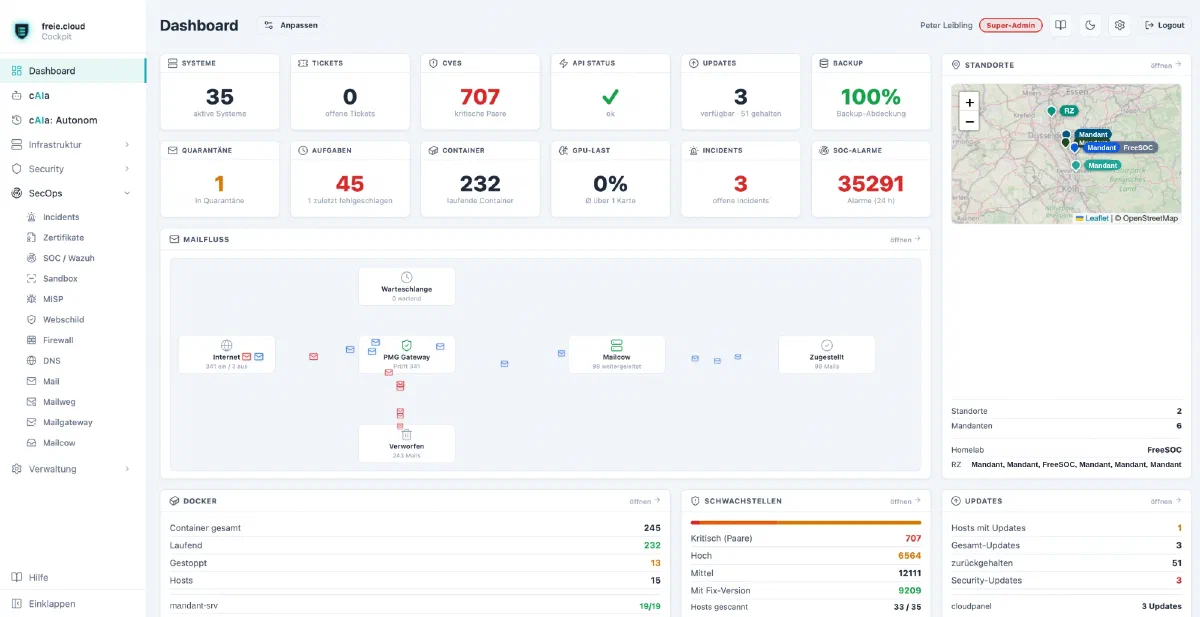
- Individuell frei gestaltbar dank Widgets: hinzufügen, verschieben, in der Größe ziehen, entfernen
- Kennzahlen zu Systemen, Tickets, Schwachstellen, Updates, Containern, Backups und API-Status – jede Kachel führt direkt ins Modul
- Mit eingefahrener Menüleiste die Monitoring-Übersicht für den zweiten Bildschirm, Zeitraum von einer Stunde bis zu einer Woche
- Mailfluss als Live-Grafik und Standortkarte mit Rechenzentren und Mandanten
- cAIa
- KI-Assistentin im Chat, mit Modellwahl von schnell bis stärkstes Modell
- Schnellaktionen wie Container-Check, Plattenplatz, Infrastruktur- oder Mailserver-Prüfung
- Autonomer Betrieb: Auftragskatalog, eingerichtete Aufgaben und letzte Läufe – jeweils mit Nachweis, ob ein Mensch beteiligt war
Infrastruktur
- Systeme – alles auf einem Blick
- Steuerung: SSH-Terminal und Remote Desktop direkt im Browser, Dateimanager mit Editor, Updates und Neustart per Klick
- Auslastung, letzte Prüfungen, Backup-Status, installierte Software, verfügbare Updates, Schwachstellen und BSI-Meldungen je System
- Einordnung nach Kritikalität und Erreichbarkeit (öffentlich, intern, nur VPN), Gruppen, Mandanten und Standorte
- Export der Übersicht und jedes einzelnen Systems als PDF
- Bereitstellungen
- Komplette Umgebungen anfragen, freigeben und bereitstellen – samt neuem Mandanten
- Jeder Schritt einzeln nachverfolgbar und nachgemessen
- Hosts
- Virtualisierungs-Cluster mit Knoten und Gästen, Verlauf von Prozessor, Speicher, Platte und Netz
- Gäste starten, stoppen, verschieben, Snapshots anlegen und zurückrollen, Hochverfügbarkeit und Replikation
- Docker
- Container je Host mit Ressourcenverlauf, Logs und Shell
- Image-Versionen gegen die Registry prüfen, Updates einspielen, Altlasten auf allen Hosts aufräumen
- Registry
- Eigener Spiegel für Container-Abbilder: jedes Abbild wird mit ClamAV, MISP und YARA geprüft, Funde werden gesperrt
- Monitoring
- Prozessor, Speicher, Platte, Netz und GPU (Last, Temperatur, Leistung, Grafikspeicher)
- Für Server, Container, Hosts und Appliances, gefiltert nach Gruppe und Standort
- Updates
- Anstehende Pakete mit Sicherheitskennzeichen und Neustartbedarf
- Mehrere Systeme auf einmal aktualisieren und neu starten
- Backups
- Sicherungsmatrix je Maschine, Belegung der Sicherungsspeicher, Systeme ohne Sicherung auf einen Blick
- IPAM
- Netze, VLANs und Adressen mit Auslastung und freien Adressen, Abgleich mit dem UniFi-Netz
- Netzkarte als Baum nach Gerätearten, Racks und Verknüpfung zu den Systemen
- Inventar
- Hardware mit Hersteller, Modell, Seriennummer, Kauf- und Garantiedatum, Rackplatz und Gerätefotos
- Lokale KI
- Eigene Sprachmodelle im Blick: Antwortzeit, Last, Temperatur, Speicher und Update-Hinweise
Security
- Übersicht
- Schwachstellen nach Schweregrad und Trend bis zu einem Jahr, getrennt nach Servern und Containern, nach Erreichbarkeit und je Host
- Zusätzlich gefundene Geheimnisse und Fehlkonfigurationen
- Schwachstellen
- Jeder Fund mit Quelle, Host, Container und Erreichbarkeit filterbar
- Risiken begründet akzeptieren – Fehlalarm, kein Patch verfügbar oder ausgleichende Maßnahme
- Export als CSV und PDF
- Protection
- Kompromittierungs-Indikatoren pflegen, Supply-Chain-Checkliste mit Fälligkeiten und Bedrohungsstufe
- Management Report
- Die Lage für die Geschäftsführung: größte Risiken, Veränderung zur Vorwoche und was in der eigenen Hand liegt
- Zeitraum von einem Tag bis zu einem Jahr, Export als CSV und PDF
- Risikomanagement
- Akzeptierte Risiken mit Begründung und Ablaufdatum, widerrufbar, mit Verlauf
- Risk View
- Priorisierung nach Ausnutzungswahrscheinlichkeit (EPSS), aktiver Ausnutzung (KEV) samt Frist und vorhandenem Fix
- Third-Party Risk
- Appliances und Fremdsysteme mit Firmware, Lücken, Lage im Netz, Patch-Aussicht und Meldepflicht
- SBOM
- Softwarestückliste jedes Systems und Containers, Export als CSV und PDF
- OSV
- Abgleich je System mit herausgefilterten Fehlalarmen durch zurückportierte Korrekturen
- WID
- BSI-Warnmeldungen mit betroffenen Systemen, Bewertung und Status von „neu“ bis „Handlungsbedarf“
- OpenCVE – Frühwarnung
- Neue Lücken für eingesetzte Produkte mit CVSS und EPSS, sobald sie veröffentlicht werden
- Sicherheitsaudit
- Audits für Infrastruktur, Firewall, VPN und Web Application Firewall mit Befunden, Behebung und PDF-Bericht
SecOps
- Incidents
- Automatische Prüfungen erkennen Störungen und legen Vorfälle an – prüfen, quittieren, stummschalten, schließen
- Zertifikate
- Laufzeiten, Aussteller und Restlaufzeit, Warnung vor Browserfehlern
- SOC / Wazuh
- Agenten, Alarme nach Stufe und Zeitraum, Dateiintegrität, Rootkit- und CIS-Prüfungen
- Laute Regeln bewerten: Rauschen, beobachten oder relevant – mit Begründung
- Sandbox
- Verdächtige Dateien und Mail-Anhänge in der CAPE-Sandbox untersuchen, Indikatoren mit MISP abgleichen, Bericht als PDF
- MISP
- Bedrohungsereignisse mit Stufe, Tags und Analyse
- Liefert die Sperrlisten für den eigenen DNS-Filter (AdGuard Home) – fragt ein Gerät eine bekannte schädliche Adresse an, landet der Treffer als Meldung im SIEM
- Webschild
- Je Anwendung aus, Probebetrieb oder scharf, Profile, Freigaben und Sperrliste, jede Änderung mit Vorschau und Verlauf
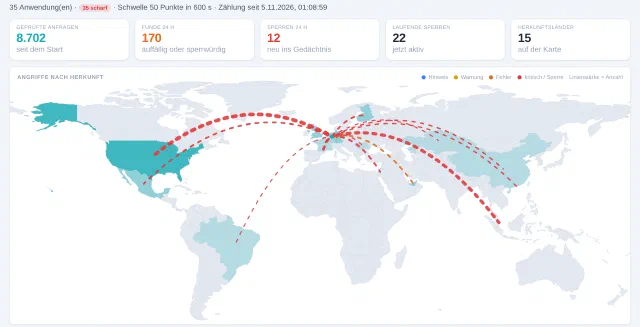
- Lagebild mit Angriffskarte, häufigsten Herkunftsländern und laufenden Sperren
- Firewall
- Gateway, Netze, Clients, Datenverkehr und Portweiterleitungen
- DNS
- Zonen und Einträge bearbeiten, DNSSEC und Zustand prüfen, automatische Sicherung vor jeder Änderung, Abgleich mit der Live-Zone
- Mail
- Mailserver, Warteschlangen und Quarantäne im Blick
- Laufende Prüfung, ob die eigenen Server auf einer Blacklist stehen und ob Reverse-DNS, SPF, DKIM, DMARC und DANE stimmen
- Mailweg: jede Mail nachverfolgen, mit Spam-Bewertung – auch für Mandanten
- Mailgateway mit Statistik zu Domains, Absendern und Volumen, Postfachserver mit Domains, Postfächern und DKIM
Verwaltung
- Passwortspeicher
- Kennwörter, API-Schlüssel und SSH-Schlüssel – global, persönlich oder je Mandant
- Geplante Aufgaben
- Wiederkehrende Abläufe für einzelne Systeme oder Gruppen, mit Zugangsdaten aus dem Passwortspeicher und Protokoll
- Tickets
- Mit Bereich, Priorität und Kommentaren, Auswertung als Diagramm
- Benutzer, Mandanten und Standorte
- Rollen von Betrachter bis Super-Admin, jeder Mandant sieht nur seine eigenen Daten
- Webhooks und Benachrichtigungen
- Ereignisse an andere Systeme weitergeben, Meldungen per Telegram
- Einstellungen
- Mailversand, Schwellwerte, Aufbewahrungsfristen, KI-Anbindung und Schnittstellen
- Branding
- Logo und Farben je Mandant mit Live-Vorschau – für Oberfläche, Berichte und Mails
- Audit-Log
- Jede Änderung nachvollziehbar, mit Integritätskette, Export als CSV und als PDF-Nachweis
- API
- Alles auch per Schnittstelle erreichbar, mit eingebauter Dokumentation
Dabei gilt ein Grundsatz: Die KI darf lesen, prüfen und vorschlagen. Eingriffe brauchen eine Freigabe durch einen Menschen.